Οι βασικές συστάσεις προστασίας
Οι ειδικοί προειδοποιούν ότι οι κυβερνοεγκληματίες μπορούν να εκμεταλλευτούν τη σύγχυση λόγω του παγκόσμιου μπλακάουτ στη Microsoft – Πώς μπορεί να στηθεί η απάτη, οι βασικές συστάσεις προστασίας
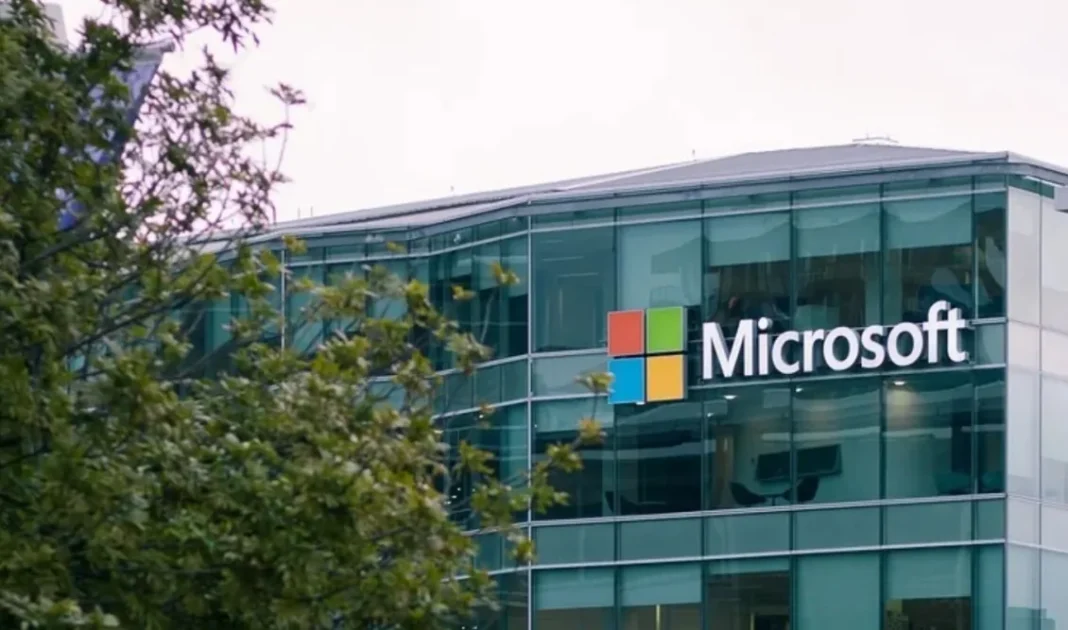
Σοβαρές ανησυχίες για την ασφάλεια των χρηστών προκαλεί το παγκόσμιο μπλακάουτ στη Microsoft, με τους ειδικούς να προειδοποιούν για έξαρση των διαδικτυακών απατών. Η εκτεταμένη δυσλειτουργία των υπηρεσιών Outlook, Teams και Microsoft 365 της Microsoft προκαλεί προβλήματα στην επικοινωνία επιχειρήσεων και ιδιωτών, με εκατομμύρια ανθρώπους να προσπαθούν να αποκτήσουν ξανά πρόσβαση στους λογαριασμούς και τις εφαρμογές τους.
Διαβάστε: Microsoft: Πρώτα σημάδια βελτίωσης μετά το παγκόσμιο μπλακάουτ – Ποιες υπηρεσίες αντιμετωπίζουν προβλήματα, πού οφείλεται η βλάβη
Οι ειδικοί προειδοποιούν ότι οι κυβερνοεγκληματίες μπορούν να εκμεταλλευτούν τη σύγχυση, προσφέροντας ψεύτικη τεχνική βοήθεια ή στέλνοντας παραπλανητικά μηνύματα για δήθεν αποκατάσταση της λειτουργίας των υπηρεσιών. Ο κίνδυνος αφορά κυρίως τις λεγόμενες επιθέσεις phishing, κατά τις οποίες οι δράστες επιχειρούν να υποκλέψουν κωδικούς πρόσβασης, προσωπικά δεδομένα ή τραπεζικές πληροφορίες, προσποιούμενοι ότι εκπροσωπούν αξιόπιστους οργανισμούς.
Προειδοποιήσεις από τράπεζες και πανεπιστήμια
Η ING Australia, σύμφωνα με το BBC, κάλεσε τους πελάτες της να βρίσκονται σε αυξημένη επιφυλακή, ιδιαίτερα απέναντι σε απρόσμενες επικοινωνίες. Η τράπεζα προειδοποίησε τους χρήστες να είναι καχύποπτοι απέναντι σε μηνύματα που περιλαμβάνουν συνδέσμους για λήψη εφαρμογών ή τους καλούν να συμμετάσχουν σε τηλεφωνικές κλήσεις και βιντεοκλήσεις.
Στο ίδιο μήκος κύματος και το Πανεπιστήμιο Old Dominion, στην αμερικανική πολιτεία της Βιρτζίνια, το οποίο ζητά από τους φοιτητές να προσέχουν ηλεκτρονικά μηνύματα και SMS που εμφανίζονται ως προσφορές τεχνικής υποστήριξης.
Το υπουργείο Επιχειρήσεων, Καινοτομίας και Απασχόλησης στη Νέα Ζηλανδία ζήτησε από τις επιχειρήσεις να διατηρήσουν αυστηρά μέτρα προστασίας των ευαίσθητων πληροφοριών τους. Εκπρόσωπος του υπουργείου επισήμανε ότι οι εργαζόμενοι πρέπει να χρησιμοποιούν αποκλειστικά εγκεκριμένα κανάλια επικοινωνίας και να αποφεύγουν την αποστολή εμπιστευτικών πληροφοριών ή στοιχείων πελατών μέσω προσωπικών λογαριασμών ηλεκτρονικού ταχυδρομείου ή μη εγκεκριμένων πλατφορμών, ακόμη και όταν προσπαθούν να συνεχίσουν την εργασία τους παρά τη διακοπή.
Η Αυστραλία κινητοποιεί την αρμόδια αρχή κυβερνοασφάλειας
Το παγκόσμιο μπλακάουτ επηρεάζει κρίσιμες υπηρεσίες, από δημόσιους οργανισμούς και δικαστήρια μέχρι σχολεία και επιχειρήσεις. Σύμφωνα με το αυστραλιανό δίκτυο ABC, η εθνική συντονίστρια κυβερνοασφάλειας της Αυστραλίας, Μισέλ ΜακΓκίνες, ενημερώθηκε για την εκτεταμένη βλάβη και εξετάζει την κατάσταση. Παράλληλα, οι αυστραλιανές αρχές προειδοποιούν για απόπειρες εξαπάτησης που ενδέχεται να εκμεταλλευτούν τη διακοπή. ABC News+1
Όπως αναφέρει το Reuters, η διακοπή συνεχίστηκε για πολλές ώρες, επηρεάζοντας επιχειρήσεις και κυβερνητικές υπηρεσίες στην Ασία και την περιοχή του Ειρηνικού. Η Microsoft διευκρίνισε ότι δεν διαθέτει ενδείξεις κακόβουλης δραστηριότητας ως αιτίας της βλάβης. Αυτό δεν αποκλείει το ενδεχόμενο επιτήδειοι να επιχειρήσουν να εκμεταλλευτούν το περιστατικό, παρουσιάζοντας ψεύτικες ειδοποιήσεις ασφαλείας ως επίσημες ανακοινώσεις.
Πώς μπορεί να στηθεί η απάτη
Από τις βασικές μεθόδους εξαπάτησης είναι η αποστολή μηνυμάτων που εμφανίζονται να προέρχονται από τη Microsoft ή από το τμήμα πληροφορικής μιας επιχείρησης. Το μήνυμα μπορεί να ενημερώνει τον παραλήπτη ότι ο λογαριασμός του χρειάζεται επανενεργοποίηση, ότι πρέπει να επιβεβαιώσει την ταυτότητά του ή ότι απαιτείται εγκατάσταση ειδικού λογισμικού για να αποκατασταθεί η πρόσβαση στο Outlook. Ωστόσο, ο σύνδεσμος στην πραγματικότητα μπορεί να οδηγεί σε πλαστή σελίδα σύνδεσης, σχεδιασμένη να υποκλέπτει τα στοιχεία του χρήστη.
Μια άλλη μέθοδος είναι η απάτη με πρόσχημα την τεχνική υποστήριξη, κατά την οποία ο δράστης ζητά από τον χρήστη να εγκαταστήσει πρόγραμμα απομακρυσμένης πρόσβασης στον υπολογιστή του. Όπως επισημαίνει η ίδια η Microsoft, δεν επικοινωνεί απρόσκλητα με χρήστες για να τους προσφέρει τεχνική υποστήριξη. Επιπλέον, τα γνήσια μηνύματα σφάλματος των Windows δεν περιλαμβάνουν τηλεφωνικό αριθμό τον οποίο πρέπει να καλέσει ο χρήστης.
Οι βασικές συστάσεις προστασίας
Συγκεκριμένους κανόνες ασφαλείας πρέπει να ακολουθούν όσοι αντιμετωπίζουν προβλήματα με το Outlook, το Teams ή άλλες υπηρεσίες της Microsoft, τουλάχιστον μέχρι την πλήρη αποκατάσταση της λειτουργίας τους.
– Μην ανοίγετε συνδέσμους από απρόσμενα μηνύματα.
Εάν λάβετε SMS ή email που σας καλεί να επιβεβαιώσετε τον λογαριασμό σας λόγω της βλάβης, μην πατήσετε τον σύνδεσμο. Επισκεφθείτε την υπηρεσία πληκτρολογώντας μόνοι σας τη γνωστή επίσημη διεύθυνσή της.
– Μην εγκαθιστάτε προγράμματα δήθεν αποκατάστασης.
Η Microsoft δεν απαιτεί από τους χρήστες να εγκαταστήσουν άγνωστες εφαρμογές που διαφημίζονται μέσω ανεπιθύμητων μηνυμάτων για να επιδιορθωθεί μια γενικευμένη βλάβη των διακομιστών της.
– Μην κοινοποιείτε κωδικούς πρόσβασης ή κωδικούς επαλήθευσης.
Κανένας νόμιμος τεχνικός υποστήριξης δεν χρειάζεται να γνωρίζει τον προσωπικό σας κωδικό ή τον προσωρινό κωδικό επιβεβαίωσης που λαμβάνετε στο κινητό.
– Μην αλλάζετε επανειλημμένα τον κωδικό σας επειδή δεν συνδέεται το Outlook.
Το Πανεπιστήμιο Old Dominion διευκρινίζει ότι τα προβλήματα σύνδεσης κατά τη συγκεκριμένη διακοπή οφείλονται στις υπηρεσίες της Microsoft και όχι απαραίτητα στα διαπιστευτήρια των χρηστών. Old Dominion University
– Επαληθεύετε την ταυτότητα όποιου προσφέρει βοήθεια.
Εάν κάποιος τηλεφωνήσει υποστηρίζοντας ότι εκπροσωπεί τη Microsoft, την τράπεζά σας ή το τμήμα πληροφορικής της εταιρείας σας, τερματίστε την κλήση και επικοινωνήστε εσείς με τον οργανισμό μέσω γνωστού, επίσημου αριθμού.
– Μη χρησιμοποιείτε προσωπικούς λογαριασμούς για εμπιστευτικά εταιρικά δεδομένα.
Η προσωρινή αδυναμία πρόσβασης στο επαγγελματικό email δεν δικαιολογεί την αποστολή αρχείων πελατών ή άλλων ευαίσθητων πληροφοριών μέσω μη εγκεκριμένων υπηρεσιών.
Τι να κάνετε, αν έχετε ήδη πατήσει ύποπτο σύνδεσμο
Εάν ένας χρήστης έχει ήδη εισαγάγει τα στοιχεία σύνδεσής του σε ύποπτη ιστοσελίδα, πρέπει να αλλάξει αμέσως τον κωδικό πρόσβασής του από την επίσημη υπηρεσία και να ελέγξει για άγνωστες συνδέσεις στον λογαριασμό του.
Σε περίπτωση που πρόκειται για επαγγελματικό λογαριασμό, είναι σημαντικό να ενημερώσει αμέσως το τμήμα πληροφορικής της εταιρείας, ακόμη και αν δεν έχει διαπιστώσει κάποια ύποπτη δραστηριότητα.
Εάν έχει εγκαταστήσει πρόγραμμα απομακρυσμένης πρόσβασης κατόπιν υπόδειξης αγνώστου, πρέπει να διακόψει την απομακρυσμένη σύνδεση, να αποσυνδέσει προσωρινά τη συσκευή από το διαδίκτυο και να ζητήσει έλεγχο από αξιόπιστο τεχνικό. Εάν έχουν δοθεί τραπεζικά στοιχεία ή πραγματοποιήθηκαν πληρωμές, πρέπει να ενημερωθεί αμέσως η τράπεζα.
Η προσωρινή αδυναμία πρόσβασης σε μια υπηρεσία δεν πρέπει να οδηγεί σε βιαστικές ενέργειες, που θέτουν σε κίνδυνο προσωπικά δεδομένα και εταιρικά συστήματα, σύμφωνα με τη βασική σύσταση των ειδικών. Οι χρήστες πρέπει να αναμένουν την επίσημη αποκατάσταση της λειτουργίας των υπηρεσιών και να αντιμετωπίζουν με ιδιαίτερη επιφύλαξη οποιαδήποτε ανεπιθύμητη προσφορά τεχνικής βοήθειας.
ΠΗΓΗ Parapolitika.gr